ポストMythos時代における、最強のエンドポイント
- 攻撃を「無意味化」するエンドポイント戦略 -
本コラムでは、ポストMythos時代において現実味を増すAIネイティブなサイバー攻撃を見据え、従来の検知・対処型セキュリティの限界と、攻撃そのものを無意味化する新たなエンドポイント戦略について解説します。
コラムの概要
生成AIの進化により、攻撃者自身が自律的に脆弱性を発見・悪用する時代が現実味を帯びている。AIネイティブな攻撃に対しては、従来の検知・隔離中心の防御だけでなく、OSのイミュータブル化やローカルデータレス構成により、攻撃の定着や永続化そのものを困難にする新たなエンドポイント戦略の必要性を提起している。
重要なキーワード
- イミュータブルOS:OSを読み取り専用で運用し、不正な改変や永続化を困難にする仕組み
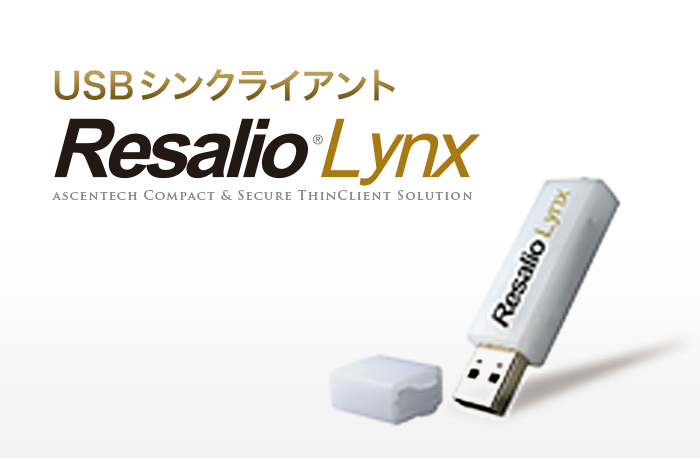
- セキュアシンクライアント:端末にデータを残さず、安全な環境で業務を行うためのエンドポイントアーキテクチャ
- ゼロデイ攻撃:脆弱性が公表・修正される前に実行されるサイバー攻撃
最も伝えたい結論
AI時代のエンドポイント防御では、侵入を前提に検知するだけでなく、攻撃の定着や永続化を許さない設計が求められる。EDRによる検知と、イミュータブル化による永続化阻止を組み合わせた多層防御が有効な考え方となる。
1. AI時代に求められるエンドポイント防御
生成AIの進化は、私たちの働き方を大きく変えた。一方で、その進化はサイバー攻撃の世界にも革命をもたらしている。
近年注目される「Claude Mythos」のような高度なAI基盤は、本来は生産性向上や知的業務支援を目的とした技術である。しかし、もし攻撃者が同等レベルの推論能力と自律性を持つAIを活用した場合、サイバー攻撃はこれまでとは全く異なるフェーズへ突入する。
従来の攻撃者は、人間が作成したエクスプロイト※やマルウェアを利用していた。しかしAIネイティブな攻撃者は違う。 システムの脆弱性を自ら探索してエクスプロイトを作成し、環境に応じてリアルタイムに変異する。
言い換えれば、「攻撃がソフトウェア化」するのではなく、「攻撃者そのものがソフトウェア化」するのである。この世界では、未知の脆弱性すなわちゼロデイ攻撃の発見から悪用までの時間は極限まで短縮される。
もはや攻撃者が数週間かけて分析する時代ではない。
AIが未知の脆弱性を発見し、その場でエクスプロイトを生成する時代である。
※エクスプロイト:ソフトウェアの脆弱性を悪用し、不正アクセスや遠隔操作などを行う攻撃プログラムや手法のこと
2. EPP、EDR、パッチ運用の限界
これまでエンドポイント防御の主流は、
しかしAIが自律的にゼロデイを生成し続ける世界では、この対応だけでは不十分な可能性がある。
EDRにより侵害を検知・防止・隔離することは可能だが、AI型マルウェアは攻撃の自動化・高速化・適応性がこれまでとは桁違いに向上している。パッチ運用も厳しい。 パッチが提供される前に攻撃が完了する可能性が高いからだ。 たとえ検知しても検知されないようにエクスプロイトを作り替える速度も一瞬だ。
つまり、「侵入されても検知・隔離する」という前提そのものが限界に達するのである。
- EPP( Endpoint Protection Platform )
- EDR( Endpoint Detection and Response )
- 脆弱性管理
- パッチマネジメント
しかしAIが自律的にゼロデイを生成し続ける世界では、この対応だけでは不十分な可能性がある。
EDRにより侵害を検知・防止・隔離することは可能だが、AI型マルウェアは攻撃の自動化・高速化・適応性がこれまでとは桁違いに向上している。パッチ運用も厳しい。 パッチが提供される前に攻撃が完了する可能性が高いからだ。 たとえ検知しても検知されないようにエクスプロイトを作り替える速度も一瞬だ。
つまり、「侵入されても検知・隔離する」という前提そのものが限界に達するのである。
3.発想を変える必要がある
ポストMythos時代に必要なのは、 「侵入されても検知・隔離する」 ではない。 「そもそも侵入されても改変できない」 という思想である。 サイバーセキュリティの歴史は、 予防→検知→対応→復旧という進化を繰り返してきた。
しかしAI時代の次世代エンドポイントは、「無効化」の思想へ移行する。
攻撃者が何を実行しようと、 変更できない。保存できない。定着できない。 状態を作り出すのである。
しかしAI時代の次世代エンドポイントは、「無効化」の思想へ移行する。
攻撃者が何を実行しようと、 変更できない。保存できない。定着できない。 状態を作り出すのである。
4.最強の防御はROM化されたOSである
セキュリティを根本から見直したとき、一つの結論に辿り着く。
それは、OSそのものをROM化(イミュータブル化)することである。 OSが読み取り専用であれば、 システムファイルを書き換えられない。ランサムウェアが暗号化できない。バックドアを埋め込めない 攻撃者は侵入できたとしても、足場を築くことができない。 ただし、ゼロデイ攻撃のすべてがOSの書き換えを伴うわけではない。メモリ上でのコード実行、認証情報の窃取、正規のAPIやツールの悪用、ネットワーク越しの水平移動など、OSを変更しない攻撃も数多く存在する。したがって、OSのイミュータブル化だけで攻撃を防ぎきれるわけではないが、少なくとも「侵入後に居座られる」リスクは大幅に減らせる。
これはEDRに代わるものではなく、異なるレイヤーの防御である。EDRが「予防→検知→対応→復旧」という検知・対応を担うのに対し、OSのイミュータブル化は「抑制→封じ込め→リセット 」、すなわち攻撃者が状態を保持できるかどうかを断つ役割を果たす。
5.ローカルに永続データを持たないという発想
もう一つ重要なのがストレージである。 現在のサイバー攻撃の多くは、 情報窃取、ランサムウェアによる暗号化を目的とする。 これらはすべてローカルストレージの存在を前提としている。 しかし端末にデータを保持しなければどうだろうか。 端末上のファイルを暗号化されたり、そのまま持ち出されたりするリスクは大きく減らせる。
もちろん、画面表示のスクリーンキャプチャやキーロギング、セッション情報の窃取といったリスクがゼロになるわけではない。しかし、ローカルストレージを起点とする情報窃取や暗号化被害は大幅に抑制できる。
データはクラウドやデータセンターに置かれ、端末は表示と入力だけを行う。
シンクライアントの本質的価値はここにある。
もちろん、画面表示のスクリーンキャプチャやキーロギング、セッション情報の窃取といったリスクがゼロになるわけではない。しかし、ローカルストレージを起点とする情報窃取や暗号化被害は大幅に抑制できる。
データはクラウドやデータセンターに置かれ、端末は表示と入力だけを行う。
シンクライアントの本質的価値はここにある。
6.ブラウザーさえ不要になる時代
さらに未来を見据えると、ブラウザーすら攻撃面となる。
現在の攻撃の多くは、
現在の攻撃の多くは、
- フィッシング
- Drive-by Download
- 悪性JavaScript
- ブラウザーゼロデイ
7.再起動で初期化という究極の防御
そして最後の要素が、 揮発性(Volatile ) である。
端末を再起動した瞬間に、
攻撃者がどれだけ高度な侵入に成功しても、電源を切った瞬間に端末上の侵害状況を消滅させられる。
これはもはや検知でも駆除でもない。 存在そのものを無効化するアーキテクチャである。
端末を再起動した瞬間に、
- マルウェア
- 設定変更
- 不正ツール
- 永続化コード
攻撃者がどれだけ高度な侵入に成功しても、電源を切った瞬間に端末上の侵害状況を消滅させられる。
これはもはや検知でも駆除でもない。 存在そのものを無効化するアーキテクチャである。
8.セキュアシンクライアントという回答
こうした観点から見ると、ポストMythos時代のエンドポイントに求められる条件は明確だ。
従来型PCが「いかに守るか」を追求してきたのに対し、セキュアシンクライアントは「攻撃が成立しない状態を作る」という発想に立脚している。
AIがゼロデイを生成し、AIが攻撃を自動化し、AIが防御を回避する時代。
そこで問われるのは、検知率やログ分析能力ではない。
そもそも改変できるのか。 そもそも保存できるのか。 そもそも定着できるのか。
である。
ポストMythos時代の勝者は、EDRかシンクライアントか、という二択で考える企業ではない。
最も高度なAIを持つ企業でもない。
EDRによる検知と、イミュータブル化による永続化の阻止を組み合わせ、攻撃そのものを無意味化するアーキテクチャを採用した企業である。
その意味において、ROM化、ローカルデータレス、再起動初期化を実現するセキュアシンクライアントは、ポストMythos時代における「最強のエンドポイント」の有力な回答の一つと言えるだろう。
- OSロックダウン(ROM化)
- ローカル永続ストレージを持たない構成
- ブラウザーレス運用(オプション)
- 再起動による完全初期化
- 中央集約型のデータ管理
- 攻撃後の復旧ではなく攻撃無効化の思想
従来型PCが「いかに守るか」を追求してきたのに対し、セキュアシンクライアントは「攻撃が成立しない状態を作る」という発想に立脚している。
AIがゼロデイを生成し、AIが攻撃を自動化し、AIが防御を回避する時代。
そこで問われるのは、検知率やログ分析能力ではない。
そもそも改変できるのか。 そもそも保存できるのか。 そもそも定着できるのか。
である。
ポストMythos時代の勝者は、EDRかシンクライアントか、という二択で考える企業ではない。
最も高度なAIを持つ企業でもない。
EDRによる検知と、イミュータブル化による永続化の阻止を組み合わせ、攻撃そのものを無意味化するアーキテクチャを採用した企業である。
その意味において、ROM化、ローカルデータレス、再起動初期化を実現するセキュアシンクライアントは、ポストMythos時代における「最強のエンドポイント」の有力な回答の一つと言えるだろう。
関連リンク